‘আই অ্যাম সেন্ড ইউ’ লিংকটি কতটা ক্ষতিকর?
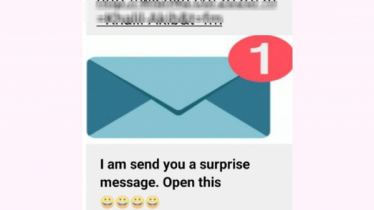
অনেক ফেসবুক ব্যবহারকারী ইনবক্সে ‘আই অ্যাম সেন্ড ইউ’ লেখা একটি লিংক পেয়েছেন। এই লিংকটি ইংরেজি নববর্ষের শুভেচ্ছা হিসেবে পাঠানো হচ্ছে। এরই মধ্যে লিংকটি নিয়ে শুরু হয়েছে বিস্তর আলোচনা-সমালোচনা। অনেকেই এটিকে ক্ষতিকর বলে উল্লেখ করেছেন।
তবে বিশেষজ্ঞরাও একই কথা বলছেন। তাদের মতে, ‘আই অ্যাম সেন্ড ইউ’ লেখা লিংকটি আসলেই ক্ষতিকর। এই লিংকে যারাই ক্লিক করেছেন, তারা কয়েকটি ‘অনিরাপদ’ ওয়েবসাইটে ঢুকে গেছেন।
এছাড়া ক্লিক না করে গুগল ব্রাউজার থেকে আলাদা ট্যাবে এটি সার্চ দিয়ে ইউআরএল বিশ্লেষণ করাও ক্ষতির কারণ হতে পারে। কারণ, এর ব্যাকগ্রাউন্ডে ম্যালিসিয়াস বা ক্ষতিকর ফাইল দিয়ে ভরা। এগুলো এমন কিছু ফাইল যা মোবাইল বা কম্পিউটারের স্বাভাবিক কাজে বাধা সৃষ্টি করে। সহজ ভাষায় একে ‘দুষ্ট’ সফটওয়্যারও বলা যায়, যে দুষ্টুমির ছলে ব্যক্তিগত তথ্য হাতিয়ে নেয়।
যারা ক্লিক করেছেন, তারা ইউআরএলের বা দিকে ‘http://wish4u.co/2020/?n=Subashis&t=f’ লেখা দেখেছেন। এখানে http এর ‘s’ নেই, এটুকুর মানেই হল লিংক কিংবা সাইটটি অনিরাপদ। এরপাশে একটি বৃত্তের ভেতর `i’ চিহ্ন দেয়া আছে। যারা প্রযুক্তি সম্পর্কে কিছুটা ধারণা রাখেন, এখানে ক্লিক করে বুঝতে পারবেন কী কী ক্ষতিকর কুকি এরা ব্যবহার করেছে।
কেউ যখন কোনো সাইটে প্রবেশ করেন, তখন সেটি কম্পিউটারে কিছু টেক্সট এবং কোড রেখে যায়। ওই ব্যক্তি কোথা থেকে ওয়েবসাইটটি ওপেন করেছেন, সেটি এর মাধ্যমে জানা যায়। এখানে ‘cookies’ গুরুত্বপূর্ণ ভূমিকা পালন করে।
সম্প্রতি যে লিংকগুলো ব্যবহারকারীদের ইনবক্সে গেছে, সেখানে শতাধিক কুকি ব্যবহার করা হয়েছে। যারা ক্লিক করেছেন, তারা নিজের অজান্তে এই ওয়েবসাইটগুলোতে চলে গেছেন: .agkn.com, wish-you(dot)co, wish4u(dot)co, my-msg(dot)co, look-me(dot)co, surprise4u(dot)me, hookupgist(dot)com, see-magic(dot)co, mera-style(dot).co, whatsapp-style(dot)co, my-love(dot)co।
এর মধ্যে ‘(dot)agkn(dot )com’ এই ডোমেইনের কয়েকটি কুকি বিজ্ঞাপন দেখানোর জন্য পরিচিত। প্রায় ১০ হাজার ওয়েবসাইটে এদের ১৩টি কুকি অনলাইনে পাওয়া যায়। একটি মার্কিন ইন্টারনেট বিশ্লেষণকারী প্রতিষ্ঠান এই ডোমেইনের মালিক। আপনি কত সময় ইন্টারনেটে থাকেন, কী কী সার্চ দেন এ সংক্রান্ত সব ডেটা এরা হাতিয়ে নিয়ে বিজ্ঞাপনদাতা প্রতিষ্ঠানের কাছে বিক্রি করে।
‘wish4u(dot)co’ ওয়েবসাইট থেকে ঢুকেছে পাঁচটি কুকি। একটির নাম: __cfduid।
এই কুকিটিও একটি মার্কিন প্রযুক্তি প্রতিষ্ঠানের। কোন কোন আইপি থেকে ভিজিটর আসছে, এরা সেটি নোট রাখে। এভাবে প্রতিটি ওয়েবসাইটের আলাদা কাজের কুকি আপনার ব্রাউজারে প্রবেশ করেছে।
এই লিংক থেকে নিরাপদ থাকতে প্রথমেই আপনাকে সব কুকি রিমুভ করতে হবে। সার্চ হিস্ট্রি থেকে সব মুছে ফেলতে হবে। পাশাপাশি সব অ্যাকাউন্টের পাসওয়ার্ড পরিবর্তন করতে হবে। যারা ক্রোম থেকে লিংকে ক্লিক করেছেন, তারা ওপরের ডান কোনায় তিনটি ডট চিহ্নে ক্লিক করে সেটিংসে যেতে হবে। এরপর একদম নিচে ‘Advanced’লেখায় ক্লিক করতে হবে। নিচের দিকে ‘Content Settings’ পাওয়া যাবে। সেখানে ক্লিক করার পর প্রথমেই ‘Cookies’ অপশন দেখা যাবে। এখানে ক্লিক করে ‘Allwo sites to save and read cookie data (recommended)’ অপশনটি বন্ধ করে দিতে পারেন।
ফায়ার ফক্সে বন্ধ করতে হলে ওপরের ডানদিকে সমান্তরাল তিনটি লাইনে ক্লিক করে সেটিংসে যেতে হবে। সেখানে দুই নম্বরে ‘Content Blocking’ অপশন রয়েছে। এখানে ‘Strict’ অথবা ‘Custom’-এ ক্লিক করে পছন্দমতো নিরাপদ অপশন বেছে নেয়া যাবে।